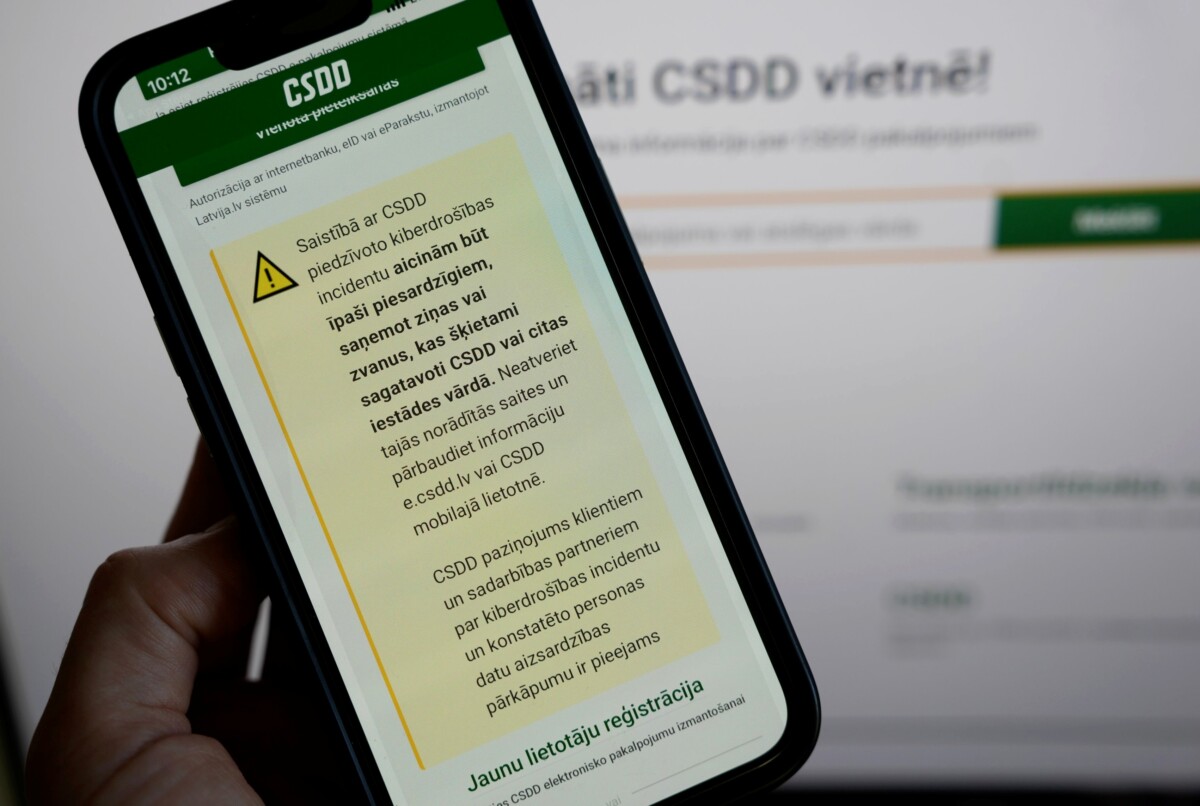
Комиссия Министерства сообщения закончила проверку кибератаки на Дирекцию безопасности дорожного движения (CSDD). Среди причин, которые сделали атаку возможной, называют недостаточный охват проверок безопасности, слабую защиту сети, отсутствие многофакторной аутентификации и недочёты при разработке программного обеспечения.
Кибератака произошла с 8 августа по вторую половину дня 10 августа 2026 года. Обществу об инциденте стало известно 13 августа.
По уточнённым данным министерства, во время августовской атаки злоумышленники получили данные примерно 1,15 млн физических лиц и до 200 тысяч юридических лиц из государственного регистра транспортных средств и их водителей.
Как злоумышленники получили доступ к системам CSDD
Уязвимость нашли в приложении med.csdd.lv
Комиссия пришла к выводу, что первоначальный доступ к информационным системам стал возможен из-за уязвимости в веб-приложении med.csdd.lv, которое обслуживала CSDD.
Раньше обнаружить и устранить эту уязвимость помешал целый ряд технических и организационных проблем. В частности, проверки безопасности охватывали не всё необходимое, сеть была защищена недостаточно, не использовалась многофакторная аутентификация, а в разработке программного обеспечения были недочёты.
Министр сообщения Рихардс Козловскис заявил, что проверка выявила в управлении кибербезопасностью CSDD «несколько ошибок и упущений», а в отдельных случаях — формальный подход. Недочёты, по его словам, были как в действиях сотрудников CSDD, так и в алгоритмах работы внешних поставщиков услуг, сообщает LETA.
Большой объём данных удавалось получать длительное время
После первоначального проникновения злоумышленники могли продолжительное время выгружать большие объёмы информации.
По оценке комиссии, в системе не хватало механизмов, которые контролировали бы объём запросов и выявляли необычную активность. В результате продолжительное массовое получение данных не было своевременно остановлено.
Комиссия отдельно отметила, что от профессионального поставщика услуг мониторинга безопасности обычно ожидается способность вовремя обнаруживать и ограничивать необычную продолжительную активность с данными.
Какие ещё проблемы обнаружила комиссия
Персональные данные хранились длительное время
Проверка выявила также длительное хранение исторических персональных данных. Насколько это соответствовало требованиям защиты данных, будет отдельно оценивать Государственная инспекция данных.
Сама система контроля кибербезопасности в CSDD существовала, однако, как следует из выводов комиссии, на практике неоднократно не выполняла свою задачу.
Среди других проблем названы нехватка специалистов, недостаточный объём тестов безопасности и аудитов, а также неполная документация процессов.
CSDD рекомендуют усилить защиту и пересмотреть договор с Tet
Комиссия предложила CSDD устранить выявленные риски кибербезопасности и защиты данных, пересмотреть сроки хранения информации и обеспечить достаточное количество специалистов по кибербезопасности.
Кроме того, рекомендовано пересмотреть и усовершенствовать договор с SIA Tet, а также создать более чёткую систему контроля подобных внешних услуг.
При этом после обнаружения инцидента CSDD, согласно выводам комиссии, выполнила предусмотренные законом обязанности и вовремя уведомила компетентные государственные учреждения.
Кто будет оценивать ответственность должностных лиц
Комиссия Министерства сообщения не оценивала персональную ответственность должностных лиц CSDD. Материалы проверки передадут правоохранительным органам.
Генеральная прокуратура ещё 19 августа начала отдельную проверку возможных нарушений или халатности, которые могли привести к утечке. Кроме того, 14 августа Госполиция начала уголовный процесс в связи с несанкционированным доступом к информационной системе CSDD.
Расследование самой кибератаки продолжается совместно с CERT.LV и правоохранительными органами.